Panduan Mitigasi CVE-2026-109618: Cara Patching Celah RCE PHP di Ubuntu, Debian, dan Docker
⚠️ Peringatan Keamanan Kritis: Eksekusi Kode Jarak Jauh (RCE)
Celah keamanan CVE-2026-109618 mengeksploitasi cacat memori core engine PHP saat terjadi kondisi Out-of-Memory (OOM). Penyerang dapat membajak proses worker web tanpa memerlukan autentikasi login sama sekali.
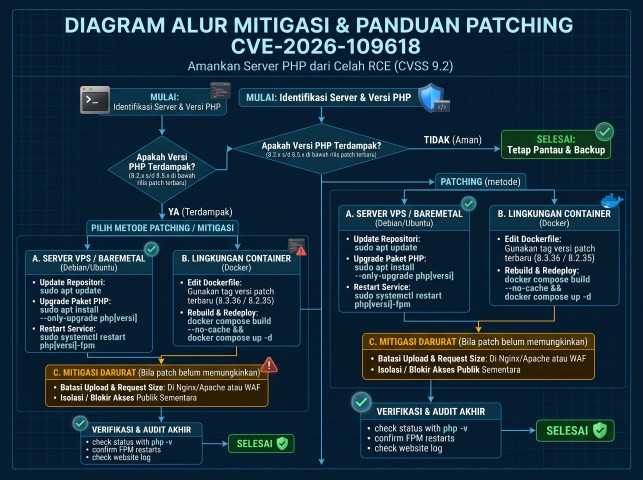
Menerapkan panduan patching cve-2026-109618 ini adalah tindakan darurat yang harus segera dijalankan oleh setiap pengelola server, webmaster, maupun sysadmin instansi. Jika Anda mengelola VPS atau dedicated server mandiri berbasis Debian, Ubuntu, maupun Docker, celah pada mekanisme terminasi memori internal PHP ini menempatkan infrastruktur Anda dalam ancaman pengambilalihan kontrol penuh (Remote Code Execution).
Untuk instansi dan bisnis yang membutuhkan evaluasi arsitektur jaringan terpadu, Anda juga dapat meninjau layanan Konsultasi Arsitektur IT & Jasa Web Kuvita Media guna memastikan seluruh perimeter digital terlindungi secara berkala.
1. Memahami Risiko Sebelum Panduan Patching CVE-2026-109618 Dijalankan
Secara default, saat batas alokasi memori (memory_limit) terlampaui, PHP memanggil fungsi longjmp() untuk menghentikan skrip. Namun, investigasi menunjukkan adanya uninitialized pointer pada struktur alokasi internal yang memicu kerentanan Use-After-Free (CWE-416).
Rincian kerentanan ini tercatat resmi di basis data MITRE CVE Records dan buletin rilis keamanan PHP.net Security Releases. Penyerang cukup membanjiri server dengan payload multipart tertentu untuk memicu crash OOM terkontrol dan mengeksekusi shell perintah di server.
| Cabang PHP | Status Kerentanan | Target Versi Aman (Patch) | Urgensi |
|---|---|---|---|
| PHP 8.5 | Terdampak (8.5.0 – 8.5.11) | 8.5.12 | WAJIB |
| PHP 8.4 | Terdampak (8.4.0 – 8.4.26) | 8.4.27 | WAJIB |
| PHP 8.3 | Terdampak (8.3.0 – 8.3.35) | 8.3.36 | WAJIB |
| PHP 8.2 | Terdampak (8.2.0 – 8.2.34) | 8.2.35 | WAJIB |
| PHP ≤ 8.1 | End-of-Life (EOL) | Tidak Ada Patch Resmi | MIGRASI |
2. Langkah Audit Versi Sebelum Panduan Patching CVE-2026-109618 Dimulai
Login ke server Anda via terminal SSH dan periksa versi PHP CLI serta worker PHP-FPM aktif dengan perintah berikut:
Terminal — BashCek Versi
# 1. Periksa versi biner CLI
php -v

# 2. Periksa versi daemon FPM yang melayani request web
php-fpm8.3 -v || php-fpm8.2 -v || php-fpm -v
3. Update Server Ubuntu dan Debian (Baremetal / VPS)
Untuk memperbarui paket PHP tanpa perlu me-restart server sistem secara keseluruhan, lakukan instalasi terarah:
Terminal — APT Package ManagerUbuntu / Debian
# 1. Update daftar repositori
sudo apt update

# 2. Upgrade paket PHP 8.3 spesifik
sudo apt install --only-upgrade php8.3-fpm php8.3-cli php8.3-common php8.3-mysql php8.3-curl php8.3-mbstring php8.3-xml

# 3. Muat ulang daemon FPM & reload Nginx (Zero Downtime)
sudo systemctl restart php8.3-fpm
sudo systemctl reload nginx
4. Update Lingkungan Container Docker
Pada server yang menggunakan Docker, perbarui tag image di Dockerfile ke versi patch terbaru:
Dockerfile & Shell
# Di dalam Dockerfile:
FROM php:8.3.36-fpm-alpine

# Eksekusi deploy ulang tanpa cache:
docker compose pull
docker compose build --no-cache
docker compose up -d --force-recreate
5. Mitigasi Nginx Sesuai Panduan Patching CVE-2026-109618
Sebagai benteng lapis pertama sebelum exploit menyentuh PHP runtime, pasang pembatasan pada block server Nginx (/etc/nginx/nginx.conf):
Nginx Configuration
# Mencegah payload berukuran besar masuk ke memori PHP
client_max_body_size 8M;

# Batasi alokasi buffer request header
client_header_buffer_size 1k;
large_client_header_buffers 4 8k;

# Turunkan batas timeout koneksi lambat
client_body_timeout 10s;
client_header_timeout 10s;
6. Checklist Akhir Panduan Patching CVE-2026-109618
- ✔Output
php -vdanphp-fpm -vsudah menampilkan versi aman. - ✔Service PHP-FPM aktif dan berjalan lancar (
systemctl status php*-fpm). - ✔Seluruh modul web (CMS, database, login) dites berjalan tanpa error 502 Bad Gateway.
- ✔Parameter pembatas body request Nginx telah termuat ulang.
Untuk referensi panduan pengelolaan server sekolah, lab, dan infrastruktur open source lainnya, kunjungi arsip Kategori Teknologi & Software Kuvita Media.
Menjalankan seluruh tahapan dalam panduan patching cve-2026-109618 ini hanya membutuhkan waktu sekitar 15 menit, namun menghindarkan server Anda dari potensi pengambilalihan sistem jarak jauh. Pastikan Anda tidak menunda pembaruan pada node server production Anda hari ini.
Source Code & Aset Tersedia
File konfigurasi & database tutorial ini dapat diunduh langsung secara gratis.

Related Posts
Perencanaan Strategis Sekolah: Visi Misi Tajam Lewat SWOT
Belajar Dari 0 Google Apps Script (GAS)
